Domain lte-surf-stick.de kaufen?
Wir ziehen mit dem Projekt
lte-surf-stick.de um.
Sind Sie am Kauf der Domain
lte-surf-stick.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain lte-surf-stick.de kaufen?
Wie kann eine sichere URL-Verbindung hergestellt werden? Wie beeinflusst eine stabile URL-Verbindung die Geschwindigkeit des Internets?
Eine sichere URL-Verbindung kann durch Verwendung von HTTPS anstelle von HTTP hergestellt werden. Dies gewährleistet eine verschlüsselte Kommunikation zwischen Server und Client. Eine stabile URL-Verbindung kann die Geschwindigkeit des Internets beeinflussen, indem sie die Datenübertragung beschleunigt und die Wahrscheinlichkeit von Verbindungsabbrüchen verringert. **
Was ist eine URL Woraus besteht eine URL?
Eine URL (Uniform Resource Locator) ist eine Zeichenfolge, die die Adresse eines bestimmten Ressourcen im Internet angibt, wie z.B. eine Webseite, ein Bild oder eine Datei. Eine URL besteht aus mehreren Teilen, darunter das Protokoll (z.B. http oder https), den Domainnamen (z.B. www.example.com) und den Pfad zur spezifischen Ressource auf dem Server. Optional können auch Portnummer, Anker und Abfrageparameter enthalten sein. Zusammen bilden diese Teile die vollständige Adresse, die es ermöglicht, eine bestimmte Ressource im Internet zu lokalisieren und abzurufen. **

Ähnliche Suchbegriffe für URL-Filterung
Top-Angebote
Produkte zum Begriff URL-Filterung:
-
Kaspersky Threat Data Feeds - IoT URLKaspersky Threat Data Feeds – IoT URL Mit der schnellen Verbreitung des Internets der Dinge (IoT) entstehen nicht nur zahlreiche neue Anwendungsmöglichkeiten, sondern auch erhebliche Sicherheitsherausforderungen. IoT-Geräte sind oft das Ziel von Cyberangriffen, da sie häufig über schwache Sicherheitsmaßnahmen verfügen. Cyberkriminelle nutzen IoT-Geräte, um Daten zu stehlen, Netzwerke zu infizieren und Botnets aufzubauen. Die **Kaspersky Threat Data Feeds – IoT URL** bieten eine umfangreiche Datenbank mit bösartigen URLs, die speziell auf IoT-Geräte abzielen. Durch die Verwendung dieser Bedrohungsdaten können Unternehmen verdächtige Aktivitäten erkennen und Angriffe auf ihre IoT-Infrastrukturen proaktiv verhindern. Überblick über Kaspersky Threat Data Feeds – IoT URL Die **Kaspersky Threat Data Feeds – IoT URL** liefern umfassende Informationen über bösartige und verdächtige URLs, die auf IoT-Geräte abzielen. Diese Daten stammen aus dem globalen Netzwerk der Kaspersky Threat Intelligence und werden kontinuierlich aktualisiert. Die IoT URL-Feeds ermöglichen es Unternehmen, ihre IoT-Geräte und Netzwerke effektiv vor Cyberangriffen zu schützen, indem sie potenzielle Bedrohungen in Echtzeit erkennen und blockieren. Diese Daten können nahtlos in bestehende Sicherheitslösungen integriert werden, um die Verteidigung gegen IoT-Bedrohungen zu verstärken. Hauptfunktionen Umfassende IoT-Bedrohungsdaten: Bereitstellung einer umfangreichen Datenbank mit URLs, die für Angriffe auf IoT-Geräte verwendet werden. Präzise Bedrohungsinformationen: Jede bösartige URL wird mit zusätzlichen Informationen wie Bedrohungstyp, Herkunft und Risikoanalyse versehen. Nahtlose Integration: Einfache Implementierung der Daten in bestehende SIEM-Systeme, Firewalls und andere Sicherheitslösungen. Echtzeit-Erkennung und Blockierung: Schutz vor bösartigen URLs, die auf IoT-Geräte abzielen, durch Echtzeit-Blockierung. Reduzierung von Fehlalarmen: Präzise Bedrohungsdaten helfen, Fehlalarme zu reduzieren und die Effizienz des Sicherheitsteams zu steigern. Vorteile für Ihr Unternehmen Erhöhter Schutz für IoT-Infrastrukturen: Durch den Zugang zu aktuellen und präzisen Bedrohungsdaten können Unternehmen ihre IoT-Geräte vor bösartigen URLs schützen. Optimierte Sicherheitsstrategie: Proaktive Sicherheitsmaßnahmen basierend auf Echtzeit-Bedrohungsdaten reduzieren das Risiko erfolgreicher Angriffe. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf tatsächliche Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch eine verbesserte IoT-Sicherheit. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – IoT URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – IoT URL Schutz vor IoT-basierten Angriffen: Blockieren Sie bösartige URLs, die auf IoT-Geräte abzielen, bevor sie Schaden anrichten können. Erkennung und Prävention von Botnet-Aktivitäten: Identifizieren Sie IoT-Geräte, die für Botnet-Operationen missbraucht werden könnten. Erhöhung der Netzwerksicherheit: Proaktive Überwachung und Filterung verdächtiger URLs, die IoT-Geräte gefährden könnten.47980,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Ransomware URLKaspersky Threat Data Feeds – Ransomware URL In der heutigen digitalen Landschaft stellen Ransomware-Angriffe eine der gravierendsten Bedrohungen für Unternehmen und Organisationen dar. Angreifer nutzen zunehmend raffinierte Methoden, um Systeme zu infiltrieren und Daten zu verschlüsseln, was zu erheblichen finanziellen Verlusten und Reputationsschäden führen kann. Um diesen Gefahren effektiv zu begegnen, bietet Kaspersky mit den **Threat Data Feeds – Ransomware URL** eine spezialisierte Lösung, die Unternehmen dabei unterstützt, potenziell schädliche Webressourcen frühzeitig zu identifizieren und entsprechende Schutzmaßnahmen zu ergreifen. Überblick über Kaspersky Threat Data Feeds – Ransomware URL Die **Kaspersky Threat Data Feeds – Ransomware URL** liefern kontinuierlich aktualisierte Informationen über URLs, Domains und Hosts, die mit Ransomware in Verbindung stehen. Diese Datenfeeds ermöglichen es Unternehmen, ihre Sicherheitsinfrastrukturen proaktiv zu stärken, indem sie potenziell gefährliche Webressourcen identifizieren und blockieren, bevor sie Schaden anrichten können. :contentReference[oaicite:0]{index=0} Hauptfunktionen Umfassende Bedrohungsdaten: Bereitstellung von URLs, Domains und Hosts, die mit Ransomware-Aktivitäten in Verbindung stehen. Regelmäßige Aktualisierung: Ständige Aktualisierung der Datenfeeds, um den neuesten Bedrohungen gerecht zu werden. Integration in Sicherheitslösungen: Einfache Integration in bestehende Sicherheitsinfrastrukturen wie SIEM-Systeme, Firewalls und Web-Gateways. Kontextuelle Informationen: Zusätzliche Details zu jeder Bedrohung, einschließlich Bedrohungsname, Zeitstempel und Geolokalisierung. Reduzierung von Fehlalarmen: Durch präzise Daten werden Fehlalarme minimiert und die Effizienz des Sicherheitsteams erhöht. Vorteile für Ihr Unternehmen Erhöhter Schutz: Frühzeitige Erkennung und Abwehr von Ransomware-Bedrohungen durch Identifizierung schädlicher Webressourcen. Proaktive Sicherheitsmaßnahmen: Möglichkeit, Sicherheitsrichtlinien basierend auf aktuellen Bedrohungsdaten anzupassen. Effiziente Ressourcenallokation: Reduzierung des Aufwands für die manuelle Bedrohungserkennung und -analyse. Compliance-Unterstützung: Hilfe bei der Einhaltung branchenspezifischer Sicherheitsstandards und -vorschriften. Skalierbarkeit: Anpassbar an die spezifischen Anforderungen von Unternehmen jeder Größe. Integration und Kompatibilität Die **Kaspersky Threat Data Feeds – Ransomware URL** sind so konzipiert, dass sie nahtlos in bestehende Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen gängige Datenformate wie JSON, OpenIoC, CSV und STIX, was die Integration in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Durch die Bereitstellung von APIs und Konnektoren wird der Integrationsprozess weiter vereinfacht45581,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Phishing URLKaspersky Threat Data Feeds – Phishing URL In der heutigen vernetzten Welt stellen Phishing-Angriffe eine der größten Cyberbedrohungen für Unternehmen und Privatpersonen dar. Cyberkriminelle nutzen bösartige Websites, um Benutzerdaten zu stehlen, vertrauliche Informationen auszuspionieren und schädliche Aktivitäten auszuführen. Um sich gegen diese Angriffe zu wappnen, benötigen Unternehmen kontinuierlich aktualisierte Informationen über gefährliche URLs. **Kaspersky Threat Data Feeds – Phishing URL** bietet eine umfassende und ständig aktualisierte Datenquelle über bekannte Phishing-URLs, die es Unternehmen ermöglicht, potenziell schädliche Websites zu identifizieren und ihre Systeme effektiv vor Phishing-Angriffen zu schützen. Überblick über Kaspersky Threat Data Feeds – Phishing URL Der **Kaspersky Threat Data Feeds – Phishing URL**-Dienst stellt Unternehmen eine stetig aktualisierte Datenbank über URLs zur Verfügung, die als Phishing-Websites identifiziert wurden. Diese Feeds umfassen Details über verdächtige und bösartige Websites, die darauf abzielen, Benutzerdaten zu stehlen oder Schadsoftware zu verbreiten. Durch die Integration dieser Informationen in bestehende Sicherheitslösungen können Unternehmen ihre Abwehrmechanismen stärken und die Wahrscheinlichkeit von Cyberangriffen erheblich verringern. Hauptfunktionen Umfassende Phishing-URL-Daten: Bereitstellung einer ständig aktualisierten Datenbank mit Phishing-URLs, die in Echtzeit Bedrohungen erkennen und blockieren hilft. Zusätzliche Bedrohungsinformationen: Zu jeder URL werden relevante Details wie Kategorie, Bedrohungslevel und geografische Herkunft geliefert. Nahtlose Integration: Einfache Implementierung der Datenfeeds in bestehende SIEM-Systeme, Firewalls, Web-Gateways und andere Sicherheitssysteme. Minimierung von Fehlalarmen: Durch die Bereitstellung präziser Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams gesteigert. Erkennung und Blockierung in Echtzeit: Proaktive Abwehrmaßnahmen gegen Bedrohungen, bevor sie in das System eindringen können. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Phishing: Durch den Zugang zu aktuellen Bedrohungsdaten können Unternehmen schädliche Phishing-URLs schnell erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Phishing URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Phishing URL Verhinderung von Identitätsdiebstahl: Durch Blockierung von Phishing-URLs können Unternehmen sicherstellen, dass Mitarbeiter und Kunden nicht auf gefälschte Websites zugreifen. Schutz vor Datendiebstahl: Phishing-Angriffe, die darauf abzielen, sensible Daten zu sammeln, können frühzeitig erkannt und verhindert werden. Erhöhung der Netzwerksicherheit: Durch die Identifizierung und Blockierung verdächtiger URLs kann das Unternehmensnetzwerk besser geschützt werden.21324,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Surf durch undefiniertes GeländeSurf durch undefiniertes Gelände , Die Anthologie versammelt Theatertexte, die neue Narrative von Geschlecht und Identität wagen. Die Stückauswahl bildet den Versuch eines Querschnitts durch das bestehende Korpus zeitgenössischer Bühnentexte, die Alternativen jenseits der heterosexuellen Norm finden und nicht-binäre Realitäten greifbar machen. Marine Bachelot Nguyen beschreibt in Schatten und Lippen die Verwirklichung privater und politischer Wünsche vietnamesischer LGBTI*s vor dem Hintergrund postkolonialer Dynamiken. Dany Boudreaults hybrider, im Grenzbereich von Drama und Poesie angesiedelter Text Wir sind schön, für hässliche Leute widmet sich Fragen nach der Geschlechtsidentität, dem Außenblick und der Selbstakzeptanz. Am Tag nach dem Tag, an dem niemand starb von Ebru Nihan Celkan ist der performative Monolog einer trans* Frau aus der Istanbuler Sexarbeiter*innen-Community. Olga Dimitrijevi¿ präsentiert mit Mein Du ein Dialogstück über lesbische Liebe und Trauer im Alter, untermalt von dem Sound jugoslawischer Schlager. Marie Henrys experimentelle Arbeit, das titelgebende Stück Surf durch undefiniertes Gelände , skizziert die Reaktionen einer Familie auf das genderfluide Kind, und Raphael Amahl Khouri erzählt in She He Me Lebensgeschichten von trans* Menschen und Homosexuellen in der arabischen Welt. Milja Sarkolas Bühne des Begehrens verhandelt weibliches Begehren im Umfeld des heterosexistisch geprägten Theaterbetriebs. In Jen Silvermans gnadenloser Persiflage Collective Rage. Ein Stück in fünf Bettys treten fünf weiße und nicht- weiße , privilegierte und weniger privilegierte Bettys mit ihrer "Quelle der Kraft" in Verbindung. In Magne van den Bergs Stück für junges Publikum Gender liefern sich zwei Jugendliche einen Schlagabtausch über nervige Geschlechterrollenklischees. Neun Texte aus neun Ländern, neun Positionen mit unterschiedlichen Anliegen und Zugriffen: Ob als Dokufiktion, Jugendstück, Liebeslied oder Trashkamelle, diese neun Autor*innen erzählen ihre Geschichten über Verlust und Scham, Solidarität und Kampf, Zukunftsvision und Lebenslust so eindringlich, tragisch und optimistisch, dass sie auf deutschsprachigen Bühnen nicht fehlen dürfen. Mit den Theaterstücken Marine Bachelot Nguyen: Schatten und Lippen (Frankreich, Übersetzung: André Hansen) Dany Boudreault: Wir sind schön, für hässliche Leute (Kanada, Übersetzung: Wolfram Höll) Ebru Nihan Celkan: Der Tag nach dem Tag, an dem niemand starb (Türkei, Übersetzung: Oliver Kontny) Olga Dimitrijevi¿: Mein Du (Serbien, Übersetzung: Blaena Radas) Marie Henry: Surf durch undefiniertes Gelände (Belgien, Übersetzung: Lisa Wegener) Raphael Amahl Khouri: She He Me (Jordanien, Übersetzung: Paul Spittler) Milja Sarkola: Bühne des Begehrens (Finnland, Übersetzung: Katja von der Ropp) Jen Silverman: Collective Rage. Ein Stück in fünf Bettys (USA, Übersetzung: Barbara Christ) Magne van den Berg: Gender (Niederlande, Übersetzung: Eva M. Pieper und Alexandra Schmiedebach) , Blatt- & Spiralfedern > Federung & Lenkung , Erscheinungsjahr: 20220330, Produktform: Kartoniert, Titel der Reihe: Drama Panorama#4#, Autoren: Silverman, Jen~Berg, Magne van den~Bachelot Nguyen, Marine~Boudreault, Dany~Celkan, Ebru Nihan~Dimitrijevic, Olga~Henry, Marie~Khouri, Raphael Amahl~Sarkola, Milja, Redaktion: Bomy, Charlotte~Wegener, Lisa, Übersetzung: Christ, Barbara~Hansen, André~Höll, Wolfram~Kontny, Oliver~Pieper, Eva M.~Radas, Blazena~Schmiedebach, Alexandra~Spittler, Paul~Ropp, Katja von der~Wegener, Lisa, Seitenzahl/Blattzahl: 418, Abbildungen: Mit 9 Farbabbildungen, Themenüberschrift: DRAMA / LGBTQ+, Keyword: diskriminierungskritische Sprache; Zeitgenössische Theaterstücke; Theaterübersetzung; Queeres Theater; Performancetext; Repräsentation; Gender; Identität; Begehren; Queere Literatur; Autobiografie; Parodie; Feminismus; Sehgewohnheiten; Geschlechtsidentität; Transidentität; Fluidität; Intersektionalität; Nicht-Binarität; Solidarität; LGBTI*; Theater für junges Publikum, Fachschema: Anthologie / Belletristik / Lyrik~Homosexualität (LGBTQ) / Roman, Erzählung~Protest - Protestbewegung~Performance (künstlerisch)~Diskriminierung~Gewalt~Gesellschaft / Familie, Frau, Sexualität~Sex~Sexualität~Erotik / Homoerotik~Gender Studies / Homosexualität (LGBTQ)~Homosexualität (LGBTQ)~Philosophie / Gesellschaft, Politik, Staat, Fachkategorie: Moderne und zeitgenössische Dramen (ab 1900)~Anthologien (nicht Lyrik)~Belletristik in Übersetzung~Politischer Aktivismus~Performancekunst~Soziale Diskriminierung und soziale Gleichbehandlung~Gewalt in der Gesellschaft~Sexualität, Partnerschaft und Gesellschaft, allgemein~Homosexualität~Soziale und politische Philosophie, Zeitraum: 21. Jahrhundert (2000 bis 2100 n. Chr.), Interesse Alter: Bezug zu Schwulen & Lesben, Warengruppe: TB/Belletristik/Lyrik/Dramatik/Essays, Fachkategorie: Gender Studies: Transgender, Transsexuelle, Intersexuelle, Thema: Auseinandersetzen, Text Sprache: ger, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Neofelis Verlag GmbH, Verlag: Neofelis Verlag GmbH, Verlag: Neofelis Verlag GmbH, Länge: 208, Breite: 135, Höhe: 30, Gewicht: 596, Produktform: Kartoniert, Genre: Belletristik, Genre: Belletristik, eBook EAN: 9783958083806, Herkunftsland: DEUTSCHLAND (DE), Katalog: deutschsprachige Titel, Katalog: Gesamtkatalog, Katalog: Lagerartikel, Book on Demand, ausgew. Medienartikel, Relevanz: 0004, Tendenz: -1, Unterkatalog: AK, Unterkatalog: Bücher, Unterkatalog: Lagerartikel, Unterkatalog: Taschenbuch, WolkenId: 176150720,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter




-
Gehört der URL-Parameter in einer URL noch zur URL oder ist das dann schon eine URI?
Ein URL-Parameter gehört immer noch zur URL. Eine URL (Uniform Resource Locator) ist eine spezifische Art von URI (Uniform Resource Identifier), die eine Ressource im Internet identifiziert. Ein URL-Parameter wird verwendet, um zusätzliche Informationen oder Parameter an eine bestimmte URL anzuhängen, um die Anfrage genauer zu spezifizieren. **
-
Was ist mit der URL in meiner URL-Suchleiste los?
Es ist schwierig, Ihre Frage ohne weitere Informationen zu beantworten. Es könnte verschiedene Gründe geben, warum etwas mit der URL in Ihrer URL-Suchleiste nicht stimmt. Es könnte ein Tippfehler vorliegen, die Webseite könnte nicht mehr existieren oder es könnte ein Problem mit Ihrem Internetverbindung oder Browser geben. **
-
Was ist ein LTE-Surfstick?
Ein LTE-Surfstick ist ein Gerät, das es ermöglicht, über das LTE-Mobilfunknetz eine Internetverbindung herzustellen. Der Stick wird in den USB-Anschluss eines Computers oder Laptops gesteckt und ermöglicht so den Zugriff auf das Internet, auch wenn keine WLAN-Verbindung verfügbar ist. Der Stick enthält eine SIM-Karte, über die die Verbindung zum Mobilfunknetz hergestellt wird. **
-
Wie kann ich eine HTTP-URL in eine HTTPS-URL umwandeln?
Um eine HTTP-URL in eine HTTPS-URL umzuwandeln, musst du lediglich das "http://" am Anfang der URL durch "https://" ersetzen. Dadurch wird die Verbindung zur Website verschlüsselt und sicherer. Beachte jedoch, dass nicht alle Websites eine HTTPS-Version haben und möglicherweise nicht über eine sichere Verbindung verfügen. **


Was ist LTE Highspeed Netz?
LTE steht für Long Term Evolution und ist eine Mobilfunktechnologie, die für schnelle Datenübertragung konzipiert ist. LTE Highspeed Netz bezieht sich auf die Verwendung dieser Technologie, um eine besonders schnelle und zuverlässige Internetverbindung für mobile Geräte bereitzustellen. Mit LTE Highspeed Netz können Nutzer hohe Download- und Upload-Geschwindigkeiten erleben, was das Surfen im Internet, das Streamen von Videos und das Herunterladen von Dateien deutlich schneller macht. Diese Technologie wird von vielen Mobilfunkanbietern weltweit angeboten und ist eine der fortschrittlichsten drahtlosen Netzwerktechnologien, die derzeit verfügbar sind. LTE Highspeed Netz ermöglicht es den Nutzern, auch unterwegs eine ähnlich schnelle Internetverbindung wie zu Hause zu haben. **
Was ist Antialiasing und anisotrope Filterung?
Antialiasing ist eine Technik, die verwendet wird, um das Auftreten von Treppeneffekten (auch bekannt als "Aliasing") in Computergrafiken zu reduzieren. Dabei werden zusätzliche Pixel berechnet, um die Kanten von Objekten weicher und glatter erscheinen zu lassen. Anisotrope Filterung ist eine Technik, die verwendet wird, um die Texturqualität in Computergrafiken zu verbessern. Sie reduziert das Auftreten von Unschärfe und Verzerrungen, die bei der Darstellung von Texturen in schrägen Blickwinkeln auftreten können. Dadurch werden Texturen in Spielen und anderen grafischen Anwendungen schärfer und detaillierter dargestellt. **
Top-Angebote
Produkte zum Begriff URL-Filterung:
-
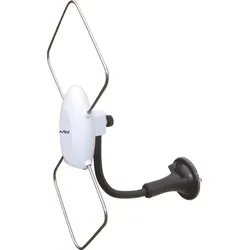
Avtex STH4000 Terrestrische DVBT/T2-Aktivantenne mit Verstärker und LTE-FilterungDie verstärkte Antenne STH4000 mit LTE-Filterung wurde speziell für den Einsatz mit digitalen Fernsehgeräten entwickelt. Sie ist leicht, kompakt und sehr einfach zu bedienen. Mit ihrem einzigartigen flexiblen Montagesystem kann sie in Sekundenschnelle im Innen- oder Außenbereich installiert werden. Der integrierte 20 dB-Verstärker kann über den Antennenausgang der meisten Set-Top-Boxen und aller digitalen Fernsehgeräte von Avtex mit Strom versorgt werden. Alternativ kann das STH4000 auch mit einem 12/24-Volt-Gleichstromnetzteil (im Lieferumfang enthalten) betrieben werden - ideal für Caravaner und Trucker gleichermaßen! Details TV-Antenne mit hoher Verstärkung (20dB) Richtungsabhängig Eingebauter rauscharmer Verstärker 2-Wege-Stromquelle (TV-Antennenstromausgang oder 12v/24v) Flexible Saugnapfhalterung (ähnlich einer GPS-Windschutzscheibenhalterung) - keine Bohrungen erforderlich Mast- oder Wandhalterung ebenfalls im Lieferumfang enthalten UV-beständiges Gehäuse Wasserbeständig Gewicht 0,29 kg49,00 €*Versand: 2,95 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - IoT URLKaspersky Threat Data Feeds – IoT URL Mit der schnellen Verbreitung des Internets der Dinge (IoT) entstehen nicht nur zahlreiche neue Anwendungsmöglichkeiten, sondern auch erhebliche Sicherheitsherausforderungen. IoT-Geräte sind oft das Ziel von Cyberangriffen, da sie häufig über schwache Sicherheitsmaßnahmen verfügen. Cyberkriminelle nutzen IoT-Geräte, um Daten zu stehlen, Netzwerke zu infizieren und Botnets aufzubauen. Die **Kaspersky Threat Data Feeds – IoT URL** bieten eine umfangreiche Datenbank mit bösartigen URLs, die speziell auf IoT-Geräte abzielen. Durch die Verwendung dieser Bedrohungsdaten können Unternehmen verdächtige Aktivitäten erkennen und Angriffe auf ihre IoT-Infrastrukturen proaktiv verhindern. Überblick über Kaspersky Threat Data Feeds – IoT URL Die **Kaspersky Threat Data Feeds – IoT URL** liefern umfassende Informationen über bösartige und verdächtige URLs, die auf IoT-Geräte abzielen. Diese Daten stammen aus dem globalen Netzwerk der Kaspersky Threat Intelligence und werden kontinuierlich aktualisiert. Die IoT URL-Feeds ermöglichen es Unternehmen, ihre IoT-Geräte und Netzwerke effektiv vor Cyberangriffen zu schützen, indem sie potenzielle Bedrohungen in Echtzeit erkennen und blockieren. Diese Daten können nahtlos in bestehende Sicherheitslösungen integriert werden, um die Verteidigung gegen IoT-Bedrohungen zu verstärken. Hauptfunktionen Umfassende IoT-Bedrohungsdaten: Bereitstellung einer umfangreichen Datenbank mit URLs, die für Angriffe auf IoT-Geräte verwendet werden. Präzise Bedrohungsinformationen: Jede bösartige URL wird mit zusätzlichen Informationen wie Bedrohungstyp, Herkunft und Risikoanalyse versehen. Nahtlose Integration: Einfache Implementierung der Daten in bestehende SIEM-Systeme, Firewalls und andere Sicherheitslösungen. Echtzeit-Erkennung und Blockierung: Schutz vor bösartigen URLs, die auf IoT-Geräte abzielen, durch Echtzeit-Blockierung. Reduzierung von Fehlalarmen: Präzise Bedrohungsdaten helfen, Fehlalarme zu reduzieren und die Effizienz des Sicherheitsteams zu steigern. Vorteile für Ihr Unternehmen Erhöhter Schutz für IoT-Infrastrukturen: Durch den Zugang zu aktuellen und präzisen Bedrohungsdaten können Unternehmen ihre IoT-Geräte vor bösartigen URLs schützen. Optimierte Sicherheitsstrategie: Proaktive Sicherheitsmaßnahmen basierend auf Echtzeit-Bedrohungsdaten reduzieren das Risiko erfolgreicher Angriffe. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf tatsächliche Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch eine verbesserte IoT-Sicherheit. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – IoT URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – IoT URL Schutz vor IoT-basierten Angriffen: Blockieren Sie bösartige URLs, die auf IoT-Geräte abzielen, bevor sie Schaden anrichten können. Erkennung und Prävention von Botnet-Aktivitäten: Identifizieren Sie IoT-Geräte, die für Botnet-Operationen missbraucht werden könnten. Erhöhung der Netzwerksicherheit: Proaktive Überwachung und Filterung verdächtiger URLs, die IoT-Geräte gefährden könnten.47980,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Ransomware URLKaspersky Threat Data Feeds – Ransomware URL In der heutigen digitalen Landschaft stellen Ransomware-Angriffe eine der gravierendsten Bedrohungen für Unternehmen und Organisationen dar. Angreifer nutzen zunehmend raffinierte Methoden, um Systeme zu infiltrieren und Daten zu verschlüsseln, was zu erheblichen finanziellen Verlusten und Reputationsschäden führen kann. Um diesen Gefahren effektiv zu begegnen, bietet Kaspersky mit den **Threat Data Feeds – Ransomware URL** eine spezialisierte Lösung, die Unternehmen dabei unterstützt, potenziell schädliche Webressourcen frühzeitig zu identifizieren und entsprechende Schutzmaßnahmen zu ergreifen. Überblick über Kaspersky Threat Data Feeds – Ransomware URL Die **Kaspersky Threat Data Feeds – Ransomware URL** liefern kontinuierlich aktualisierte Informationen über URLs, Domains und Hosts, die mit Ransomware in Verbindung stehen. Diese Datenfeeds ermöglichen es Unternehmen, ihre Sicherheitsinfrastrukturen proaktiv zu stärken, indem sie potenziell gefährliche Webressourcen identifizieren und blockieren, bevor sie Schaden anrichten können. :contentReference[oaicite:0]{index=0} Hauptfunktionen Umfassende Bedrohungsdaten: Bereitstellung von URLs, Domains und Hosts, die mit Ransomware-Aktivitäten in Verbindung stehen. Regelmäßige Aktualisierung: Ständige Aktualisierung der Datenfeeds, um den neuesten Bedrohungen gerecht zu werden. Integration in Sicherheitslösungen: Einfache Integration in bestehende Sicherheitsinfrastrukturen wie SIEM-Systeme, Firewalls und Web-Gateways. Kontextuelle Informationen: Zusätzliche Details zu jeder Bedrohung, einschließlich Bedrohungsname, Zeitstempel und Geolokalisierung. Reduzierung von Fehlalarmen: Durch präzise Daten werden Fehlalarme minimiert und die Effizienz des Sicherheitsteams erhöht. Vorteile für Ihr Unternehmen Erhöhter Schutz: Frühzeitige Erkennung und Abwehr von Ransomware-Bedrohungen durch Identifizierung schädlicher Webressourcen. Proaktive Sicherheitsmaßnahmen: Möglichkeit, Sicherheitsrichtlinien basierend auf aktuellen Bedrohungsdaten anzupassen. Effiziente Ressourcenallokation: Reduzierung des Aufwands für die manuelle Bedrohungserkennung und -analyse. Compliance-Unterstützung: Hilfe bei der Einhaltung branchenspezifischer Sicherheitsstandards und -vorschriften. Skalierbarkeit: Anpassbar an die spezifischen Anforderungen von Unternehmen jeder Größe. Integration und Kompatibilität Die **Kaspersky Threat Data Feeds – Ransomware URL** sind so konzipiert, dass sie nahtlos in bestehende Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen gängige Datenformate wie JSON, OpenIoC, CSV und STIX, was die Integration in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Durch die Bereitstellung von APIs und Konnektoren wird der Integrationsprozess weiter vereinfacht45581,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie kann eine sichere URL-Verbindung hergestellt werden? Wie beeinflusst eine stabile URL-Verbindung die Geschwindigkeit des Internets?
Eine sichere URL-Verbindung kann durch Verwendung von HTTPS anstelle von HTTP hergestellt werden. Dies gewährleistet eine verschlüsselte Kommunikation zwischen Server und Client. Eine stabile URL-Verbindung kann die Geschwindigkeit des Internets beeinflussen, indem sie die Datenübertragung beschleunigt und die Wahrscheinlichkeit von Verbindungsabbrüchen verringert. **
-
Was ist eine URL Woraus besteht eine URL?
Eine URL (Uniform Resource Locator) ist eine Zeichenfolge, die die Adresse eines bestimmten Ressourcen im Internet angibt, wie z.B. eine Webseite, ein Bild oder eine Datei. Eine URL besteht aus mehreren Teilen, darunter das Protokoll (z.B. http oder https), den Domainnamen (z.B. www.example.com) und den Pfad zur spezifischen Ressource auf dem Server. Optional können auch Portnummer, Anker und Abfrageparameter enthalten sein. Zusammen bilden diese Teile die vollständige Adresse, die es ermöglicht, eine bestimmte Ressource im Internet zu lokalisieren und abzurufen. **
-
Gehört der URL-Parameter in einer URL noch zur URL oder ist das dann schon eine URI?
Ein URL-Parameter gehört immer noch zur URL. Eine URL (Uniform Resource Locator) ist eine spezifische Art von URI (Uniform Resource Identifier), die eine Ressource im Internet identifiziert. Ein URL-Parameter wird verwendet, um zusätzliche Informationen oder Parameter an eine bestimmte URL anzuhängen, um die Anfrage genauer zu spezifizieren. **
-
Was ist mit der URL in meiner URL-Suchleiste los?
Es ist schwierig, Ihre Frage ohne weitere Informationen zu beantworten. Es könnte verschiedene Gründe geben, warum etwas mit der URL in Ihrer URL-Suchleiste nicht stimmt. Es könnte ein Tippfehler vorliegen, die Webseite könnte nicht mehr existieren oder es könnte ein Problem mit Ihrem Internetverbindung oder Browser geben. **
Ähnliche Suchbegriffe für URL-Filterung
-
Kaspersky Threat Data Feeds - Phishing URLKaspersky Threat Data Feeds – Phishing URL In der heutigen vernetzten Welt stellen Phishing-Angriffe eine der größten Cyberbedrohungen für Unternehmen und Privatpersonen dar. Cyberkriminelle nutzen bösartige Websites, um Benutzerdaten zu stehlen, vertrauliche Informationen auszuspionieren und schädliche Aktivitäten auszuführen. Um sich gegen diese Angriffe zu wappnen, benötigen Unternehmen kontinuierlich aktualisierte Informationen über gefährliche URLs. **Kaspersky Threat Data Feeds – Phishing URL** bietet eine umfassende und ständig aktualisierte Datenquelle über bekannte Phishing-URLs, die es Unternehmen ermöglicht, potenziell schädliche Websites zu identifizieren und ihre Systeme effektiv vor Phishing-Angriffen zu schützen. Überblick über Kaspersky Threat Data Feeds – Phishing URL Der **Kaspersky Threat Data Feeds – Phishing URL**-Dienst stellt Unternehmen eine stetig aktualisierte Datenbank über URLs zur Verfügung, die als Phishing-Websites identifiziert wurden. Diese Feeds umfassen Details über verdächtige und bösartige Websites, die darauf abzielen, Benutzerdaten zu stehlen oder Schadsoftware zu verbreiten. Durch die Integration dieser Informationen in bestehende Sicherheitslösungen können Unternehmen ihre Abwehrmechanismen stärken und die Wahrscheinlichkeit von Cyberangriffen erheblich verringern. Hauptfunktionen Umfassende Phishing-URL-Daten: Bereitstellung einer ständig aktualisierten Datenbank mit Phishing-URLs, die in Echtzeit Bedrohungen erkennen und blockieren hilft. Zusätzliche Bedrohungsinformationen: Zu jeder URL werden relevante Details wie Kategorie, Bedrohungslevel und geografische Herkunft geliefert. Nahtlose Integration: Einfache Implementierung der Datenfeeds in bestehende SIEM-Systeme, Firewalls, Web-Gateways und andere Sicherheitssysteme. Minimierung von Fehlalarmen: Durch die Bereitstellung präziser Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams gesteigert. Erkennung und Blockierung in Echtzeit: Proaktive Abwehrmaßnahmen gegen Bedrohungen, bevor sie in das System eindringen können. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Phishing: Durch den Zugang zu aktuellen Bedrohungsdaten können Unternehmen schädliche Phishing-URLs schnell erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Phishing URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Phishing URL Verhinderung von Identitätsdiebstahl: Durch Blockierung von Phishing-URLs können Unternehmen sicherstellen, dass Mitarbeiter und Kunden nicht auf gefälschte Websites zugreifen. Schutz vor Datendiebstahl: Phishing-Angriffe, die darauf abzielen, sensible Daten zu sammeln, können frühzeitig erkannt und verhindert werden. Erhöhung der Netzwerksicherheit: Durch die Identifizierung und Blockierung verdächtiger URLs kann das Unternehmensnetzwerk besser geschützt werden.21324,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Surf durch undefiniertes GeländeSurf durch undefiniertes Gelände , Die Anthologie versammelt Theatertexte, die neue Narrative von Geschlecht und Identität wagen. Die Stückauswahl bildet den Versuch eines Querschnitts durch das bestehende Korpus zeitgenössischer Bühnentexte, die Alternativen jenseits der heterosexuellen Norm finden und nicht-binäre Realitäten greifbar machen. Marine Bachelot Nguyen beschreibt in Schatten und Lippen die Verwirklichung privater und politischer Wünsche vietnamesischer LGBTI*s vor dem Hintergrund postkolonialer Dynamiken. Dany Boudreaults hybrider, im Grenzbereich von Drama und Poesie angesiedelter Text Wir sind schön, für hässliche Leute widmet sich Fragen nach der Geschlechtsidentität, dem Außenblick und der Selbstakzeptanz. Am Tag nach dem Tag, an dem niemand starb von Ebru Nihan Celkan ist der performative Monolog einer trans* Frau aus der Istanbuler Sexarbeiter*innen-Community. Olga Dimitrijevi¿ präsentiert mit Mein Du ein Dialogstück über lesbische Liebe und Trauer im Alter, untermalt von dem Sound jugoslawischer Schlager. Marie Henrys experimentelle Arbeit, das titelgebende Stück Surf durch undefiniertes Gelände , skizziert die Reaktionen einer Familie auf das genderfluide Kind, und Raphael Amahl Khouri erzählt in She He Me Lebensgeschichten von trans* Menschen und Homosexuellen in der arabischen Welt. Milja Sarkolas Bühne des Begehrens verhandelt weibliches Begehren im Umfeld des heterosexistisch geprägten Theaterbetriebs. In Jen Silvermans gnadenloser Persiflage Collective Rage. Ein Stück in fünf Bettys treten fünf weiße und nicht- weiße , privilegierte und weniger privilegierte Bettys mit ihrer "Quelle der Kraft" in Verbindung. In Magne van den Bergs Stück für junges Publikum Gender liefern sich zwei Jugendliche einen Schlagabtausch über nervige Geschlechterrollenklischees. Neun Texte aus neun Ländern, neun Positionen mit unterschiedlichen Anliegen und Zugriffen: Ob als Dokufiktion, Jugendstück, Liebeslied oder Trashkamelle, diese neun Autor*innen erzählen ihre Geschichten über Verlust und Scham, Solidarität und Kampf, Zukunftsvision und Lebenslust so eindringlich, tragisch und optimistisch, dass sie auf deutschsprachigen Bühnen nicht fehlen dürfen. Mit den Theaterstücken Marine Bachelot Nguyen: Schatten und Lippen (Frankreich, Übersetzung: André Hansen) Dany Boudreault: Wir sind schön, für hässliche Leute (Kanada, Übersetzung: Wolfram Höll) Ebru Nihan Celkan: Der Tag nach dem Tag, an dem niemand starb (Türkei, Übersetzung: Oliver Kontny) Olga Dimitrijevi¿: Mein Du (Serbien, Übersetzung: Blaena Radas) Marie Henry: Surf durch undefiniertes Gelände (Belgien, Übersetzung: Lisa Wegener) Raphael Amahl Khouri: She He Me (Jordanien, Übersetzung: Paul Spittler) Milja Sarkola: Bühne des Begehrens (Finnland, Übersetzung: Katja von der Ropp) Jen Silverman: Collective Rage. Ein Stück in fünf Bettys (USA, Übersetzung: Barbara Christ) Magne van den Berg: Gender (Niederlande, Übersetzung: Eva M. Pieper und Alexandra Schmiedebach) , Blatt- & Spiralfedern > Federung & Lenkung , Erscheinungsjahr: 20220330, Produktform: Kartoniert, Titel der Reihe: Drama Panorama#4#, Autoren: Silverman, Jen~Berg, Magne van den~Bachelot Nguyen, Marine~Boudreault, Dany~Celkan, Ebru Nihan~Dimitrijevic, Olga~Henry, Marie~Khouri, Raphael Amahl~Sarkola, Milja, Redaktion: Bomy, Charlotte~Wegener, Lisa, Übersetzung: Christ, Barbara~Hansen, André~Höll, Wolfram~Kontny, Oliver~Pieper, Eva M.~Radas, Blazena~Schmiedebach, Alexandra~Spittler, Paul~Ropp, Katja von der~Wegener, Lisa, Seitenzahl/Blattzahl: 418, Abbildungen: Mit 9 Farbabbildungen, Themenüberschrift: DRAMA / LGBTQ+, Keyword: diskriminierungskritische Sprache; Zeitgenössische Theaterstücke; Theaterübersetzung; Queeres Theater; Performancetext; Repräsentation; Gender; Identität; Begehren; Queere Literatur; Autobiografie; Parodie; Feminismus; Sehgewohnheiten; Geschlechtsidentität; Transidentität; Fluidität; Intersektionalität; Nicht-Binarität; Solidarität; LGBTI*; Theater für junges Publikum, Fachschema: Anthologie / Belletristik / Lyrik~Homosexualität (LGBTQ) / Roman, Erzählung~Protest - Protestbewegung~Performance (künstlerisch)~Diskriminierung~Gewalt~Gesellschaft / Familie, Frau, Sexualität~Sex~Sexualität~Erotik / Homoerotik~Gender Studies / Homosexualität (LGBTQ)~Homosexualität (LGBTQ)~Philosophie / Gesellschaft, Politik, Staat, Fachkategorie: Moderne und zeitgenössische Dramen (ab 1900)~Anthologien (nicht Lyrik)~Belletristik in Übersetzung~Politischer Aktivismus~Performancekunst~Soziale Diskriminierung und soziale Gleichbehandlung~Gewalt in der Gesellschaft~Sexualität, Partnerschaft und Gesellschaft, allgemein~Homosexualität~Soziale und politische Philosophie, Zeitraum: 21. Jahrhundert (2000 bis 2100 n. Chr.), Interesse Alter: Bezug zu Schwulen & Lesben, Warengruppe: TB/Belletristik/Lyrik/Dramatik/Essays, Fachkategorie: Gender Studies: Transgender, Transsexuelle, Intersexuelle, Thema: Auseinandersetzen, Text Sprache: ger, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Neofelis Verlag GmbH, Verlag: Neofelis Verlag GmbH, Verlag: Neofelis Verlag GmbH, Länge: 208, Breite: 135, Höhe: 30, Gewicht: 596, Produktform: Kartoniert, Genre: Belletristik, Genre: Belletristik, eBook EAN: 9783958083806, Herkunftsland: DEUTSCHLAND (DE), Katalog: deutschsprachige Titel, Katalog: Gesamtkatalog, Katalog: Lagerartikel, Book on Demand, ausgew. Medienartikel, Relevanz: 0004, Tendenz: -1, Unterkatalog: AK, Unterkatalog: Bücher, Unterkatalog: Lagerartikel, Unterkatalog: Taschenbuch, WolkenId: 176150720,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Helsen, Veerle: Surf & TravelSurf & Travel , Roadtrips zu den besten Surf-Spots in Europa. Mit Reisetipps , Türen, Kofferraumdeckel & Klappen > Karosserie-, Anbauteile & Zubehör , Erscheinungsjahr: 202302, Produktform: Leinen, Autoren: Helsen, Veerle, Seitenzahl/Blattzahl: 256, Abbildungen: 200 farbige Abbildungen, Keyword: 2023; baskenland; bildband; bretagne; buch; bücher; camping geheimtipps; campingführer; cornwall; flandern; fotografie; frankreich; frankreich, bretagne; hoteltipps, reisetipps; kanaren; lifestyle, design; neuerscheinung; nordspanien, cantabria; portugal, antelejo; reiseführer surfen; reiseinspiration; reisen; shoppingtipps; spanien; surfcamps; teneriffa; travelguide europa; urlaub am meer; vanlife; wassersport; wellenreiten, Fachschema: Flandern~Bretagne / Reiseführer, Kunstreiseführer~Cornwall~England / Reiseführer, Reisebeschreibung~Teneriffa / Reiseführer, Kunstreiseführer~Baske - Baskenland~Portugal / Reiseführer, Wanderführer~Einkaufsführer~Fabrikverkauf~Outlet~Schnäppchenführer~Hotelführer~Übernachtung~Restaurantführer, Fachkategorie: Shopping Guides (Einkaufsführer)~Reiseführer: Aktiv-Urlaub~Reiseführer: preiswertes Reisen~Reiseführer: Hotels und Urlaubsunterkünfte~Reiseführer: Strände & Küstenareale~Reiseführer: Restaurants, Cafés, Bars~Travel guides: routes and ways~Orte und Menschen: Sachbuch, Bildbände, Region: Flandern~Bretagne~Cornwall~Teneriffa~Kantabrien, Cantabria, Comunidad Autónoma de~Baskenland (autonome Region)~Portugal~Ozeane und Meere, Thema: Entdecken, Warengruppe: HC/Reiseführer/Kunstreiseführer/Europa, Fachkategorie: Reiseführer: Abenteuerurlaub, Thema: Orientieren, Text Sprache: ger, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Prestel Verlag, Verlag: Prestel Verlag, Verlag: Prestel Verlag, Verlag: Prestel, Länge: 266, Breite: 219, Höhe: 28, Gewicht: 1254, Produktform: Gebunden, Genre: Reise, Genre: Reise, Herkunftsland: DEUTSCHLAND (DE), Katalog: deutschsprachige Titel, Katalog: Gesamtkatalog, Katalog: Lagerartikel, Book on Demand, ausgew. Medienartikel, Relevanz: 0016, Tendenz: -1, Unterkatalog: AK, Unterkatalog: Bücher, Unterkatalog: Hardcover, Unterkatalog: Lagerartikel, Unterkatalog: Reiseführer,32,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Ransomware URLKaspersky Threat Data Feeds – Ransomware URL In der heutigen digitalen Landschaft stellen Ransomware-Angriffe eine der gravierendsten Bedrohungen für Unternehmen und Organisationen dar. Angreifer nutzen zunehmend raffinierte Methoden, um Systeme zu infiltrieren und Daten zu verschlüsseln, was zu erheblichen finanziellen Verlusten und Reputationsschäden führen kann. Um diesen Gefahren effektiv zu begegnen, bietet Kaspersky mit den **Threat Data Feeds – Ransomware URL** eine spezialisierte Lösung, die Unternehmen dabei unterstützt, potenziell schädliche Webressourcen frühzeitig zu identifizieren und entsprechende Schutzmaßnahmen zu ergreifen. Überblick über Kaspersky Threat Data Feeds – Ransomware URL Die **Kaspersky Threat Data Feeds – Ransomware URL** liefern kontinuierlich aktualisierte Informationen über URLs, Domains und Hosts, die mit Ransomware in Verbindung stehen. Diese Datenfeeds ermöglichen es Unternehmen, ihre Sicherheitsinfrastrukturen proaktiv zu stärken, indem sie potenziell gefährliche Webressourcen identifizieren und blockieren, bevor sie Schaden anrichten können. :contentReference[oaicite:0]{index=0} Hauptfunktionen Umfassende Bedrohungsdaten: Bereitstellung von URLs, Domains und Hosts, die mit Ransomware-Aktivitäten in Verbindung stehen. Regelmäßige Aktualisierung: Ständige Aktualisierung der Datenfeeds, um den neuesten Bedrohungen gerecht zu werden. Integration in Sicherheitslösungen: Einfache Integration in bestehende Sicherheitsinfrastrukturen wie SIEM-Systeme, Firewalls und Web-Gateways. Kontextuelle Informationen: Zusätzliche Details zu jeder Bedrohung, einschließlich Bedrohungsname, Zeitstempel und Geolokalisierung. Reduzierung von Fehlalarmen: Durch präzise Daten werden Fehlalarme minimiert und die Effizienz des Sicherheitsteams erhöht. Vorteile für Ihr Unternehmen Erhöhter Schutz: Frühzeitige Erkennung und Abwehr von Ransomware-Bedrohungen durch Identifizierung schädlicher Webressourcen. Proaktive Sicherheitsmaßnahmen: Möglichkeit, Sicherheitsrichtlinien basierend auf aktuellen Bedrohungsdaten anzupassen. Effiziente Ressourcenallokation: Reduzierung des Aufwands für die manuelle Bedrohungserkennung und -analyse. Compliance-Unterstützung: Hilfe bei der Einhaltung branchenspezifischer Sicherheitsstandards und -vorschriften. Skalierbarkeit: Anpassbar an die spezifischen Anforderungen von Unternehmen jeder Größe. Integration und Kompatibilität Die **Kaspersky Threat Data Feeds – Ransomware URL** sind so konzipiert, dass sie nahtlos in bestehende Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen gängige Datenformate wie JSON, OpenIoC, CSV und STIX, was die Integration in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Durch die Bereitstellung von APIs und Konnektoren wird der Integrationsprozess weiter vereinfacht26655,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Was ist ein LTE-Surfstick?
Ein LTE-Surfstick ist ein Gerät, das es ermöglicht, über das LTE-Mobilfunknetz eine Internetverbindung herzustellen. Der Stick wird in den USB-Anschluss eines Computers oder Laptops gesteckt und ermöglicht so den Zugriff auf das Internet, auch wenn keine WLAN-Verbindung verfügbar ist. Der Stick enthält eine SIM-Karte, über die die Verbindung zum Mobilfunknetz hergestellt wird. **
-
Wie kann ich eine HTTP-URL in eine HTTPS-URL umwandeln?
Um eine HTTP-URL in eine HTTPS-URL umzuwandeln, musst du lediglich das "http://" am Anfang der URL durch "https://" ersetzen. Dadurch wird die Verbindung zur Website verschlüsselt und sicherer. Beachte jedoch, dass nicht alle Websites eine HTTPS-Version haben und möglicherweise nicht über eine sichere Verbindung verfügen. **
-
Was ist LTE Highspeed Netz?
LTE steht für Long Term Evolution und ist eine Mobilfunktechnologie, die für schnelle Datenübertragung konzipiert ist. LTE Highspeed Netz bezieht sich auf die Verwendung dieser Technologie, um eine besonders schnelle und zuverlässige Internetverbindung für mobile Geräte bereitzustellen. Mit LTE Highspeed Netz können Nutzer hohe Download- und Upload-Geschwindigkeiten erleben, was das Surfen im Internet, das Streamen von Videos und das Herunterladen von Dateien deutlich schneller macht. Diese Technologie wird von vielen Mobilfunkanbietern weltweit angeboten und ist eine der fortschrittlichsten drahtlosen Netzwerktechnologien, die derzeit verfügbar sind. LTE Highspeed Netz ermöglicht es den Nutzern, auch unterwegs eine ähnlich schnelle Internetverbindung wie zu Hause zu haben. **
-
Was ist Antialiasing und anisotrope Filterung?
Antialiasing ist eine Technik, die verwendet wird, um das Auftreten von Treppeneffekten (auch bekannt als "Aliasing") in Computergrafiken zu reduzieren. Dabei werden zusätzliche Pixel berechnet, um die Kanten von Objekten weicher und glatter erscheinen zu lassen. Anisotrope Filterung ist eine Technik, die verwendet wird, um die Texturqualität in Computergrafiken zu verbessern. Sie reduziert das Auftreten von Unschärfe und Verzerrungen, die bei der Darstellung von Texturen in schrägen Blickwinkeln auftreten können. Dadurch werden Texturen in Spielen und anderen grafischen Anwendungen schärfer und detaillierter dargestellt. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.